Principaux renseignements
- Des pirates ont compromis une adresse e-mail gouvernementale pour voler les données personnelles de 680 utilisateurs de Revolut.
- Les criminels exigent 3 millions de dollars (environ 2,61 millions d’euros) en Monero pour empêcher une fuite massive de données.
- Les autorités italiennes procèdent à un audit des banques nationales afin de détecter d’éventuelles failles de sécurité similaires.
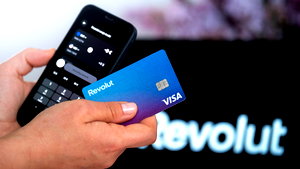
Les autorités de Reggio de Calabre ont ouvert une enquête judiciaire à la suite d’une cyberattaque contre la plateforme financière Revolut. Des pirates ont utilisé une adresse e-mail officielle compromise de la préfecture de Reggio de Calabre. Ils se sont ainsi fait passer pour des fonctionnaires et ont demandé des données sensibles sur des clients à Revolut. La banque numérique a confirmé que les données personnelles d’environ 680 utilisateurs européens avaient été touchées. Selon l’entreprise, les fonds des clients et les systèmes internes de Revolut n’ont pas été affectés. C’est ce que rapporte The Financial Times.
Demande de rançon et menace de vente des données
Un groupe criminel qui se fait appeler iamnotavillain exige 3 millions de dollars (environ 2,61 millions d’euros) pour empêcher la vente des fichiers volés. Les hackers réclament le paiement en Monero, une cryptomonnaie connue pour ses fonctions de protection de la vie privée. Si le montant n’est pas versé dans les 24 heures, le groupe menace de vendre les données à d’autres organisations criminelles.
Le groupe a rendu sa demande de rançon publique sur son site internet. Selon The Financial Times, cette démarche est inhabituelle, car de telles demandes restent généralement privées. Pour étayer leurs affirmations, les attaquants ont envoyé au journal une vidéo d’environ une minute dans laquelle une personne parcourt une collection de documents. Les hackers affirment détenir au total 147 gigaoctets de données. Il s’agirait notamment de données de passeports, de permis de conduire, d’autres documents d’identité et de photographies.
Enquête sur le compte gouvernemental
Comme une institution publique est impliquée dans cette affaire, la Direction nationale antimafia et antiterroriste participe à l’enquête. La police italienne spécialisée dans la cybercriminalité décrit l’opération comme sophistiquée et indique que les attaquants ont demandé des données pendant plusieurs mois.
Les enquêteurs tentent actuellement de déterminer si les attaquants ont obtenu l’accès à un ordinateur de la préfecture de Reggio de Calabre ou du ministère italien de l’Intérieur. Ils cherchent également à savoir si les hackers ont directement accédé au compte e-mail officiel ou s’ils en ont utilisé une copie.
Les autorités de contrôle examinent les banques italiennes
L’autorité italienne chargée de la protection des données participe également à l’enquête. Elle a commencé à contrôler les banques italiennes afin d’identifier d’éventuelles failles de sécurité. Les responsables ont reçu l’instruction de signaler immédiatement toute vulnérabilité.
L’autorité italienne coopère également avec les autorités lituaniennes. Revolut a en effet établi juridiquement ses activités bancaires européennes en Lituanie. L’échange d’informations doit permettre de mieux comprendre la méthode utilisée lors de l’attaque et d’éviter des incidents similaires.
L’enquête doit finalement déterminer comment les attaquants ont obtenu l’accès au compte gouvernemental, comment ils ont récupéré les données et si d’autres institutions publiques ont également été ciblées. (zvm)
Suivez également Business AM sur Google Actualités
Si vous souhaitez accéder à tous les articles, abonnez-vous ici !