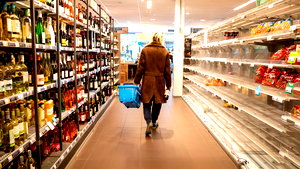
Des rayons vides dans les supermarchés après une cyberattaque ? Pour plusieurs magasins belges, c’est soudainement devenu une réalité cette semaine. Des pirates informatiques ont réussi à manipuler les systèmes de réfrigération, provoquant une hausse des températures et obligeant à jeter des produits en masse. Des magasins à l’étranger ont également été touchés. Cela montre que les organisations ne doivent plus se contenter de se concentrer uniquement sur la protection de leurs systèmes. Elles doivent également savoir ce qui est essentiel pour rétablir leur activité. Et cette préparation commence bien avant que le pire ne se produise.
Depuis quelques années, les pouvoirs publics conseillent aux citoyens de constituer un kit d’urgence. Concrètement, ce kit doit nous permettre de survivre de manière autonome pendant au moins les 72 premières heures d’une situation d’urgence. Par exemple, en prévoyant suffisamment d’eau potable ou de nourriture dont la durée de conservation est suffisamment longue. À première vue, cela semble être un effort inutile… jusqu’à ce qu’un incident survienne soudainement.
Les entreprises qui doivent maintenir leurs activités ont elles aussi besoin d’une sorte de kit d’urgence. De nombreuses organisations ont désormais pris conscience qu’il est impossible d’éviter totalement un cyberincident. Mais ce qui ne fait pas encore l’objet d’une attention suffisante, c’est ce qu’il faut faire lorsque la situation dégénère réellement. De quoi a-t-on absolument besoin pour tenir le coup pendant les premières heures et les premiers jours ? C’est le concept de « Minimal Viable Business » (MVB) : une version minimale d’une organisation capable de continuer à fonctionner et de fournir à ses clients les services les plus essentiels.
Pour y parvenir, les entreprises doivent d’abord prendre du recul et réfléchir à ce qu’implique leur activité et à ce qui est important. Que fait votre organisation ? Quelles sont les activités essentielles ? De quelles personnes, de quels processus, de quels systèmes et de quelles données avez-vous besoin pour faire face aux premières heures d’une panne ? Et comment pouvez-vous commencer à rétablir les activités par la suite ? Ne vous demandez pas ce qu’il faut faire pour fonctionner à nouveau à pleine capacité immédiatement, mais plutôt ce qui est nécessaire pour poursuivre les activités essentielles et survivre en tant qu’organisation.
Comment mettre en place une « entreprise minimale viable » ?
En d’autres termes, les entreprises doivent définir le chemin à suivre pour rétablir leurs activités. L’attaque visant les réfrigérateurs des supermarchés belges et européens démontre à quel point les organisations sont vulnérables, d’autant plus que les systèmes OT sont désormais également dans le collimateur des cybercriminels. De plus, les attaques contre les systèmes OT ont un impact direct sur les activités opérationnelles d’une organisation. La sécurité à elle seule ne suffit plus. Mais comment transformer alors votre entreprise en « Minimal Viable Business » ? Quatre éléments sont essentiels.
Tout d’abord, vous devez identifier vos données critiques. Il s’agit des informations qui génèrent du chiffre d’affaires et garantissent la sécurité, la conformité et la confiance des clients. De quelles données avez-vous besoin pour poursuivre votre activité et où pouvez-vous les retrouver en cas de panne des systèmes ? Un deuxième élément d’une « entreprise minimale viable » concerne les identités critiques et les droits d’accès. Il s’agit des comptes, des privilèges et des mécanismes d’authentification qui permettent de reprendre le contrôle. Qui est habilité à prendre des décisions ou à effectuer des modifications ?
Viennent ensuite les services critiques, c’est-à-dire les processus métier qui garantissent que l’organisation puisse rester opérationnelle même sous pression. Quels sont les services essentiels et dans quel ordre doivent-ils être disponibles ? Ce dernier point peut s’avérer assez complexe et varie également d’une organisation à l’autre. Un hôpital a en effet d’autres priorités qu’un supermarché, un acteur de la logistique ou un centre de données. Dans un supermarché, cela n’a guère de sens d’ouvrir ses magasins s’il n’y a pas de stock disponible. La priorité consiste donc à rétablir le fonctionnement des centres de distribution et l’approvisionnement des magasins, afin qu’ils puissent reprendre leurs activités, au besoin à capacité réduite.
Enfin, il y a les dépendances critiques : le cloud, le SaaS, les réseaux, les fournisseurs et les plateformes qui sont essentiels aux trois autres éléments.
C’est l’impact qui détermine ce qui est critique
Comment déterminer ce qui est critique ? Pour cela, il faut examiner l’impact à différents niveaux en cas de défaillance d’un service. La première chose qui est affectée, c’est la confiance des clients et des partenaires qui ne peuvent plus compter sur votre organisation. Vient ensuite la perte de chiffre d’affaires, puisque vous ne pouvez plus vendre. Puis vient la sécurité, si vous n’avez plus confiance en vos propres systèmes. Et enfin, vous perdez le contrôle. Le chemin du retour s’effectue généralement dans le sens inverse.
Savez-vous ce qui se passe dans vos systèmes et qui y a accès ? Êtes-vous en mesure de rétablir vos identités numériques et de reprendre le contrôle de vos systèmes ? Une fois le contrôle rétabli, il faut se demander si vous pouvez exploiter vos systèmes et mener vos activités en toute sécurité, sans que personne n’en subisse de préjudice. Vous ne devez pas redémarrer vos systèmes si vous n’êtes pas certain de pouvoir repartir d’une situation sécurisée. Dans une phase suivante, vous veillez à pouvoir recommencer à vendre et à facturer. Ce n’est qu’ensuite que vous serez prêt à regagner la confiance de vos clients et des autres parties prenantes.
Soyez prêt et limitez l’impact
L’ensemble de ce processus doit être défini avant même qu’un cyberincident ne se produise. Déterminez ce qui doit être rétabli dans l’heure qui suit une attaque, ce qui est nécessaire pour vous reconnecter, qui prendra les décisions sous pression et quels éléments permettront de démontrer que vous êtes à nouveau opérationnel. Souvent, dans une telle situation, faire appel à une expertise externe est un atout. Il s’agit d’un intervenant capable de travailler sous pression et d’évaluer la situation de la manière la plus objective possible. En fin de compte, la responsabilité de prendre les décisions revient toujours au PDG. Veillez également à vous entraîner et à tester régulièrement l’ensemble du processus.
Parfois, nous devons aussi oser nous demander si nous ne sommes pas allés trop loin dans l’automatisation. Dès qu’un élément est connecté à Internet, nous créons systématiquement un risque. Est-il vraiment nécessaire que les systèmes de refroidissement puissent être commandés à distance ? Et si oui, a-t-on suffisamment réfléchi à qui est autorisé à effectuer des modifications et comment vérifier si ces modifications sont autorisées ?
Dans un monde connecté, il est en tout cas important d’être préparé au pire. La question centrale n’est plus de savoir si vous disposez de sauvegardes ou si vous pouvez redémarrer. Dans le cadre d’un « Minimal Viable Business », vous rétablissez d’abord ce qui est le plus important. Cela n’est possible que si vous connaissez l’impact de la défaillance d’un processus sur votre organisation, vos clients ou la société. Les cyberincidents sont devenus inévitables, mais les perturbations permanentes ne le sont pas forcément.
Edwin Weijdema, Field CTO EMEA chez Veeam et responsable de la cybersécurité
Suivez également Business AM sur Google Actualités
Si vous souhaitez accéder à tous les articles, abonnez-vous ici !