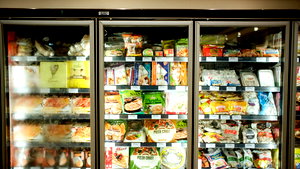
Si, jusqu’à récemment, les cyberattaques étaient des incidents qui se limitaient aux systèmes informatiques d’une organisation, il est apparu clairement cette semaine que les pirates peuvent également affecter directement notre vie quotidienne. En témoignent les réfrigérateurs vides dans les supermarchés, après que des cybercriminels ont manipulé les systèmes de refroidissement dans plusieurs pays européens afin de les faire chauffer. Mais au-delà des conteneurs remplis de nourriture jetée, cet incident met également en lumière un problème bien connu et urgent : le fossé entre l’informatique (IT) et les technologies opérationnelles (OT).
Pour de nombreuses organisations, la cybersécurité consiste avant tout à sécuriser leur infrastructure informatique classique, avec des actifs tels que les bases de données, les serveurs, les environnements cloud et les applications d’entreprise. C’est généralement aussi l’image que le service informatique se fait du paysage numérique de l’entreprise. Mais de plus en plus souvent, d’autres appareils sont également connectés à Internet. Et cette connexion signifie qu’ils constituent une cible potentielle et une porte d’entrée pour les cybercriminels.
Qui aurait imaginé, avant cette semaine, que les réfrigérateurs et les congélateurs des supermarchés pouvaient être commandés à distance et disposaient donc d’une connexion réseau ? Pourtant, ce n’est pas le seul exemple de technologie opérationnelle (OT) connectée, loin de là. Pensons par exemple aux infrastructures de bornes de recharge ou aux systèmes de gestion de l’énergie. De nombreux équipements médicaux dans les hôpitaux sont également désormais numérisés. Les machines industrielles dans les usines sont de plus en plus connectées au réseau. Et même dans les bâtiments et les logements, on observe une forte augmentation des infrastructures intelligentes.
Le problème est que ces appareils échappent souvent à la surveillance et à la gestion du service informatique. Ils sont achetés par d’autres responsables, notamment dans les services logistiques ou de production. Il en résulte un angle mort en matière de sécurité, car le service informatique ne sait pas toujours que ces appareils existent ou s’ils sont suffisamment sécurisés. De leur côté, les responsables OT ne disposent pas toujours des connaissances nécessaires en matière de cybersécurité. De plus, l’efficacité est leur objectif principal et la sécurité est parfois perçue comme un obstacle. Il manque une gestion globale de tous les actifs critiques.
Les centres de données utilisent eux aussi des systèmes de refroidissement
Pour les pirates informatiques, l’OT constitue une cible de plus en plus attrayante. D’une part, ces appareils jouent un rôle majeur dans la continuité des activités des entreprises. D’autre part, ce type d’attaques touche également le grand public, pour qui une attaque classique par rançongiciel reste quelque chose de très abstrait. Ce n’est pas un hasard si les attaques contre les systèmes de réfrigération des supermarchés ont été revendiquées par des pirates pro-russes. L’objectif est généralement de semer le trouble au sein de la population. Après les incidents survenus dans nos supermarchés, on a par exemple appris que les systèmes de refroidissement des banques de sang en France avaient également été attaqués.
Il n’y a pas lieu de paniquer, mais cela nous rappelle toutefois la réalité. Les systèmes OT courent de graves risques et les conséquences peuvent être bien plus graves que de simples denrées alimentaires avariées. Que se passerait-il si une attaque contre un système de réfrigération paralysait un centre de données tout entier ? De nombreux services numériques dépendent de cette infrastructure. Malgré l’importance des centres de données, des études montrent qu’on trouve souvent dans les centres de données des équipements vulnérables qui n’ont pas été conçus dans une optique de sécurité. Ou que se passerait-il si un hôpital était piraté et n’était plus en mesure de dispenser des soins essentiels ?
La sécurité ne doit pas être un simple pansement sur une blessure
Un problème supplémentaire réside dans le rôle croissant de l’IA dans les cyberattaques. Celle-ci permet aux pirates de mener des attaques complexes à plus grande échelle. Au cours de l’année écoulée, le nombre d’attaques basées sur l’IA a fortement augmenté. L’automatisation de la cybercriminalité ne fait que renforcer la nécessité de combler au plus vite le fossé entre la sécurité informatique (IT) et la sécurité des technologies opérationnelles (OT).
Mais comment les organisations disposant d’équipements OT peuvent-elles s’y prendre concrètement ? Dans de nombreuses entreprises, la cybersécurité reste encore un ensemble de solutions isolées qui coexistent sans lien entre elles. On peut comparer cela à une consultation chez le médecin. Celui-ci peut prescrire des médicaments pour traiter un symptôme bénin chez un patient, alors que celui-ci peut en réalité être le signe d’un problème de santé plus général. Dans le domaine informatique également, on se contente souvent de « mettre un pansement » sur une vulnérabilité spécifique, mais cela ne garantit pas pour autant la sécurité de l’organisation. D’autres systèmes et appareils peuvent toujours être exposés à un risque.
C’est pourquoi une approche de sécurité multicouche est nécessaire, avec une protection à différents niveaux et une vue d’ensemble de l’environnement informatique et OT. En centralisant la cybersécurité sur une plateforme, il devient plus facile de recenser les actifs présents (y compris les appareils OT) et d’identifier, d’évaluer et de hiérarchiser les risques de manière proactive.
Faites de la cybersécurité un processus continu
La sécurité doit en outre être un processus continu. La gestion continue de l’exposition aux menaces (CTEM) constitue une approche intéressante pour gérer les vulnérabilités de l’ensemble de l’infrastructure. Une telle approche comprend différentes étapes qui sont automatisées autant que possible et limitent au minimum les interventions manuelles. Il faut d’abord cartographier l’ensemble de l’environnement. Vous identifiez donc les appareils, les systèmes, les terminaux, les utilisateurs et les connexions externes présents. L’accent est mis ici sur l’ensemble de la chaîne, y compris l’OT. Les appareils qui ne relèvent pas de la gestion informatique classique doivent également être inclus dans cet inventaire.
L’étape suivante consiste à examiner quels appareils sont connectés à Internet ou au réseau, quelles vulnérabilités ils présentent et si ces systèmes reçoivent suffisamment de correctifs et de mises à jour. Toutes les vulnérabilités ne présentent pas le même risque. Il faut donc également évaluer le degré de criticité des appareils pour l’organisation, leur degré d’exposition à Internet et les raisons pour lesquelles ils présentent un intérêt pour un pirate informatique. Il convient ensuite de vérifier si une vulnérabilité peut réellement être exploitée.
Cette méthode facilite la détermination des vulnérabilités à traiter en priorité. C’est particulièrement important dans les organisations aux ressources et aux budgets limités. Enfin, il est essentiel de répéter continuellement cette approche, comme un moteur bien huilé. Une vulnérabilité qui ne semble pas critique aujourd’hui peut soudainement le devenir demain.
Si l’attaque contre les supermarchés nous a appris une chose, c’est que nous sommes vulnérables. Et qu’un angle mort dans l’environnement OT peut avoir de graves conséquences. Mais cela ne signifie pas que nous devons rester les bras croisés. Il n’est pas possible d’éviter complètement un incident, mais nous pouvons nous préparer à en limiter l’impact sur l’organisation et la société.
Stefaan Van Hoornick, responsable de l’ingénierie des solutions BeLux et expert en cybersécurité et intelligence artificielle chez Trend AI
Suivez également Business AM sur Google Actualités
Si vous souhaitez accéder à tous les articles, abonnez-vous ici !